Sécurité post-quantique
Sécurisez
votre infrastructure.
Zivyx protège l'ensemble de votre infrastructure avec le chiffrement ML-KEM-768, des audits de sécurité automatisés et un déploiement Kubernetes sans friction.




Pourquoi Zivyx
Quatre faits vérifiables, avant toute promesse.
01
50+
Contrôles cryptographiques
Algorithmes, tailles de clés, suites TLS et certificats vérifiés chaque jour.
02
10 min
Déploiement initial
Une commande signée sur un hôte, un cluster ou une image de VM.
03
ML-KEM-768
Standard post-quantique
Combiné à X25519 : compatible avec vos clients existants dès aujourd'hui.
04
CycloneDX 1.6
CBOM exportable
Inventaire cryptographique réutilisable comme preuve NIS2 et DORA.
Le problème
RSA et ECC n'ont jamais été conçus face à un adversaire quantique.
RSA et la cryptographie sur courbes elliptiques reposent sur la factorisation d'entiers et le logarithme discret. Ces deux problèmes sont résolus efficacement par un ordinateur quantique suffisamment grand : leur sécurité à long terme est un calendrier, pas une propriété.
Le trafic chiffré capté aujourd'hui peut être stocké puis déchiffré plus tard — c'est le scénario « harvest now, decrypt later ». Pour une infrastructure soumise à dix ans de confidentialité, l'échéance de migration est déjà passée.
La réponse durable s'appelle crypto-agilité : la capacité à changer de primitives, de clés et de protocoles sans réécrire vos systèmes.
Comment Zivyx fonctionne
Cinq étapes entre l'installation et une infrastructure protégée.
Étape 01
Installation
Une seule commande signée installe l'agent bootstrap Zivyx sur votre hôte, votre cluster ou votre image de VM.
Étape 02
Détection
Zivyx cartographie runtimes, certificats, algorithmes et matériel de clés, sans fichier de configuration.
Étape 03
Audit
Plus de 50 contrôles quotidiens produisent un score de posture, un inventaire CBOM et la liste datée des écarts.
Étape 04
Protection
Les canaux hybrides post-quantiques s'activent service par service, sans modification applicative.
Étape 05
Vérification
Chaque rotation de clés est journalisée, vérifiée et réversible ; le rapport quotidien atteste de l'état réel.
Le livrable
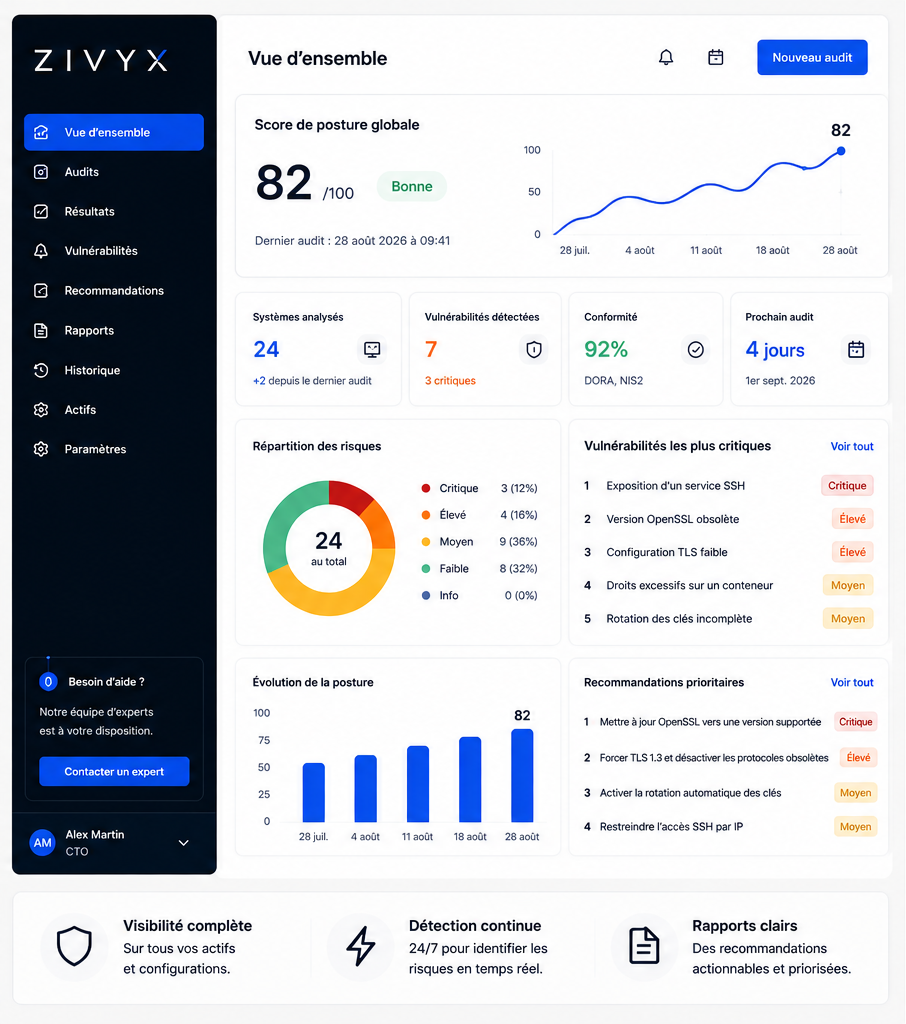
Voilà ce que vous recevez, chaque jour.
Un rapport daté, un score de posture, la liste des écarts rattachés à des actifs réels et l'inventaire cryptographique exportable. Aucun tableau de bord à interpréter : un document que vos équipes et vos auditeurs peuvent lire.
Chaque écart est relié à l'actif concerné — serveur, service, certificat, dépendance — avec sa criticité, sa date de première détection et l'action recommandée. Vous savez donc quoi corriger en premier, sans arbitrage à l'aveugle.
L'inventaire cryptographique (CBOM) recense les algorithmes, tailles de clés et protocoles réellement utilisés, y compris ceux exposés par vos dépendances. Il s'exporte en CSV ou JSON pour alimenter vos propres outils.
Cas d'usage
La même infrastructure, des contraintes différentes.
Une posture cryptographique lisible, sans équipe dédiée.
Vous n'avez pas d'ingénieur cryptographie en interne. Zivyx fournit l'inventaire, la priorisation et le rapport que votre prestataire ou votre auditeur pourra lire directement.
- Inventaire automatique du parc, y compris les VM oubliées
- Rapport quotidien exploitable sans expertise cryptographique
- Écarts triés par impact, avec l'action de remédiation
Capacités
Tout le nécessaire pour opérer le post-quantique en production.
ML-KEM-768
Encapsulation de clés à base de réseaux euclidiens, normalisée par le NIST, déployée en mode hybride avec votre TLS existant.
Audits automatisés
Plus de 50 contrôles cryptographiques exécutés en continu sur les hôtes, les images et les charges de travail.
Natif Docker
Instrumentation des runtimes de conteneurs sans sidecar et sans aucune modification de vos Dockerfiles.
Prêt pour Kubernetes
Découverte par namespace, inspection à l'admission et inventaire cryptographique par charge de travail.
Rapports PDF quotidiens
Des preuves exploitables en comité, générées chaque matin et archivées en Europe.
Rotation de clés
Rotation planifiée ou déclenchée par événement, avec retour arrière complet : l'agilité devient une habitude opérationnelle.
0+
Contrôles de sécurité
0 min
Déploiement
0,0 %
Disponibilité
0/7
Supervision de l'infrastructure
Tarifs
Deux offres. Un tarif européen clair.
AUDIT
900 €/mois
Évaluation cryptographique continue, plus de 50 contrôles et rapport PDF quotidien.
- Plus de 50 contrôles cryptographiques
- Docker, Kubernetes et VM
- Rapports PDF quotidiens
- Support par e-mail
SECURE
1 490 €/mois
Tout Audit, plus la protection active ML-KEM-768 et la rotation de clés managée.
- Tout le contenu de l'offre Audit
- Protection post-quantique active
- Canaux TLS hybrides
- Rotation de clés managée
- Support prioritaire
ENTERPRISE
Sur mesure
Pour les infrastructures complexes et les besoins de sécurité spécifiques.
- Tout Secure
- Architecture dédiée
- Intégrations avancées
- Accompagnement personnalisé
- SLA & support dédié
Tous les plans incluent la maintenance et les mises à jour de sécurité.
FAQ
Les questions des équipes plateforme.
Prochaine étape
Commencez par savoir où vous en êtes.
Un audit de trois semaines suffit à obtenir l'inventaire complet, le score de posture et la feuille de route. La protection active vient ensuite, service par service.